Prepojili sme analýzu bezpečnostných dát s opravami pod dohľadom tímu.
Vicarius pomáha organizáciám odhaľovať a riešiť softvérové zraniteľnosti. Jeho produkt vRx podporuje aplikovanie bezpečnostných opráv. vIntelligence prepája prácu, ktorá im predchádza: pochopenie bezpečnostných dát, preskúmanie zistenia a rozhodnutie o ďalšom kroku.
S produktovým a vývojovým tímom Vicarius sme z úvodného konceptu vytvorili vIntelligence. Aplikácia spája bezpečnostné reporty, analýzu s AI aj nástroje na vykonanie opráv.
Od zisteného rizika po opravu v jednej aplikácii.
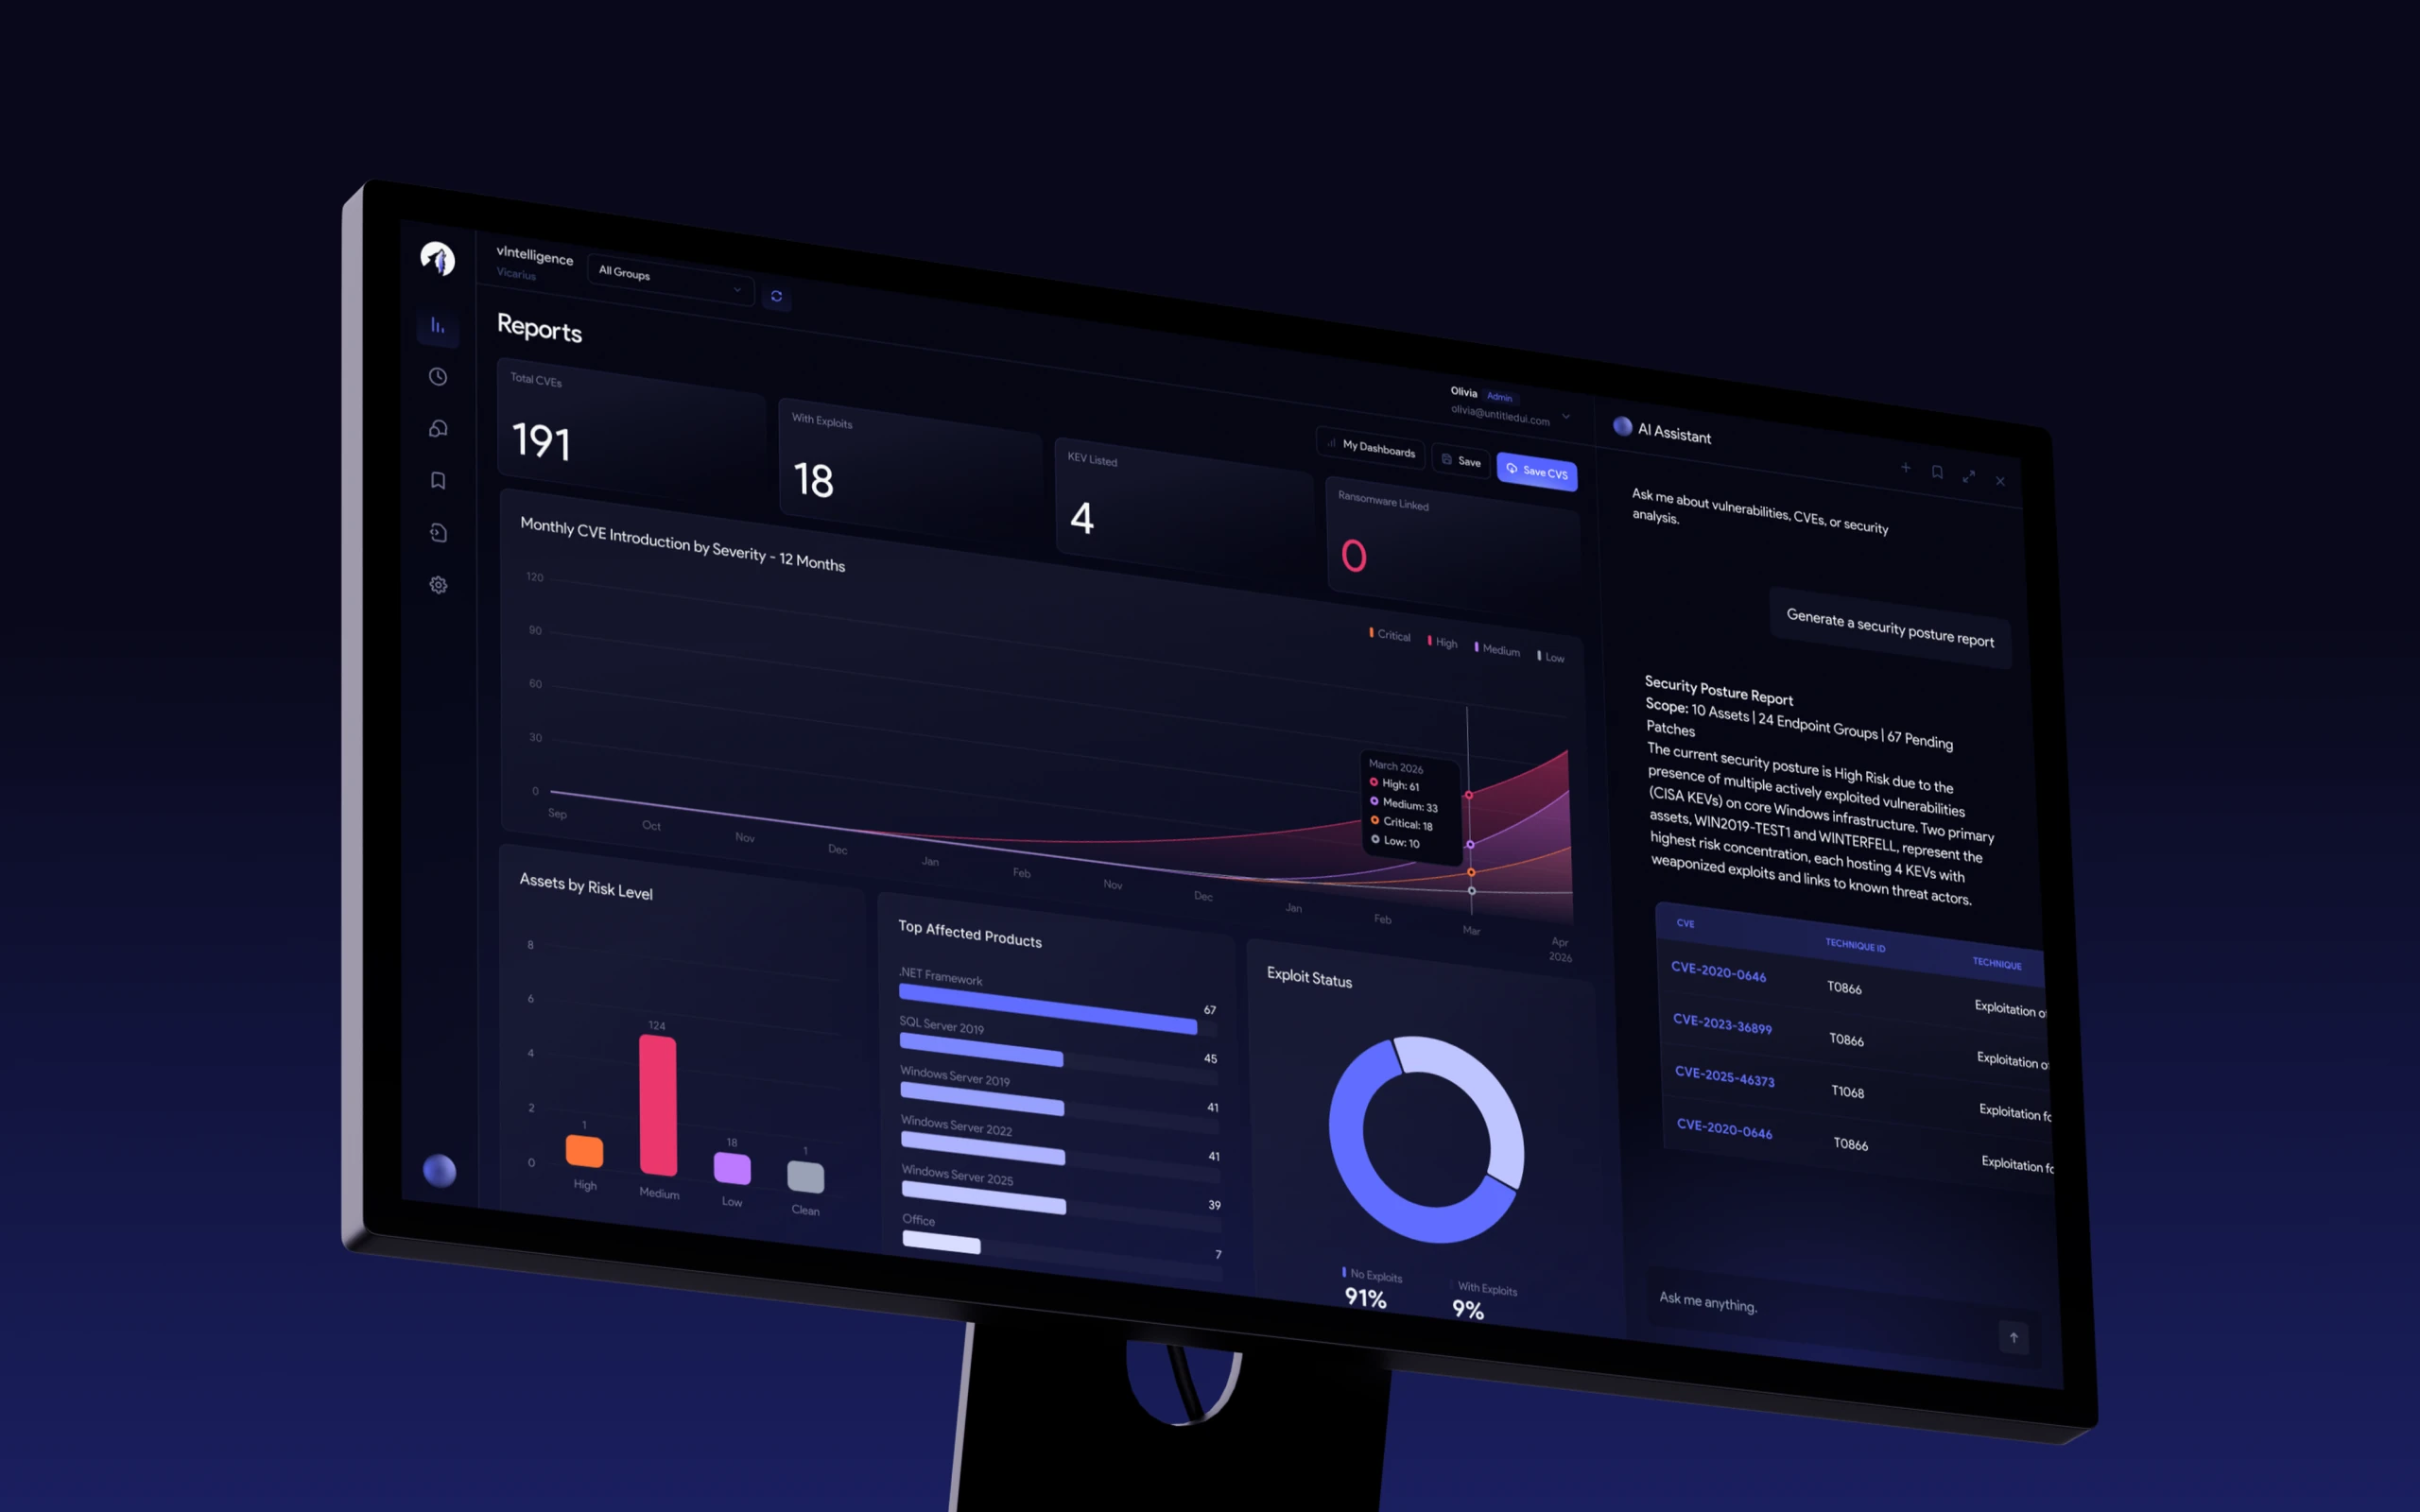
Analytici môžu skúmať reporty, pýtať sa AI asistenta na zistenia, posúdiť navrhovaný krok a sledovať jeho vykonanie cez integráciu vRx. Produkt spája kroky, ktoré predtým boli v oddelených rozhraniach, a zároveň ponecháva ľudí pri rozhodovaní o ďalšom postupe.
Prvá verzia zaviedla tento prepojený postup. Ďalšia práca rozšírila dátové zdroje a zlepšila synchronizáciu aj výkon. Výsledkom je použiteľný základ pre širší bezpečnostný produkt.
Reporty a AI chat sme spojili do jedného nástroja.
Vicarius už otestoval dopyt po konverzačnej bezpečnostnej analýze cez vAnalyzer AI. Analytici však používali reportovacie rozhranie Metabase a samostatnú AI chatovú aplikáciu. Obe čerpali z rovnakej databázy, no používatelia si museli zistenia prepájať sami.
Odpoveď asistenta sme potrebovali prepojiť so zasiahnutými zariadeniami, údajmi, z ktorých vychádza, aj možnosťou opravy. Súčasťou práce bol návrh rozhrania, vývoj aplikácie aj integráciu AI asistenta.
Analýzu rizika aj ďalší krok sme spojili na jednom mieste.
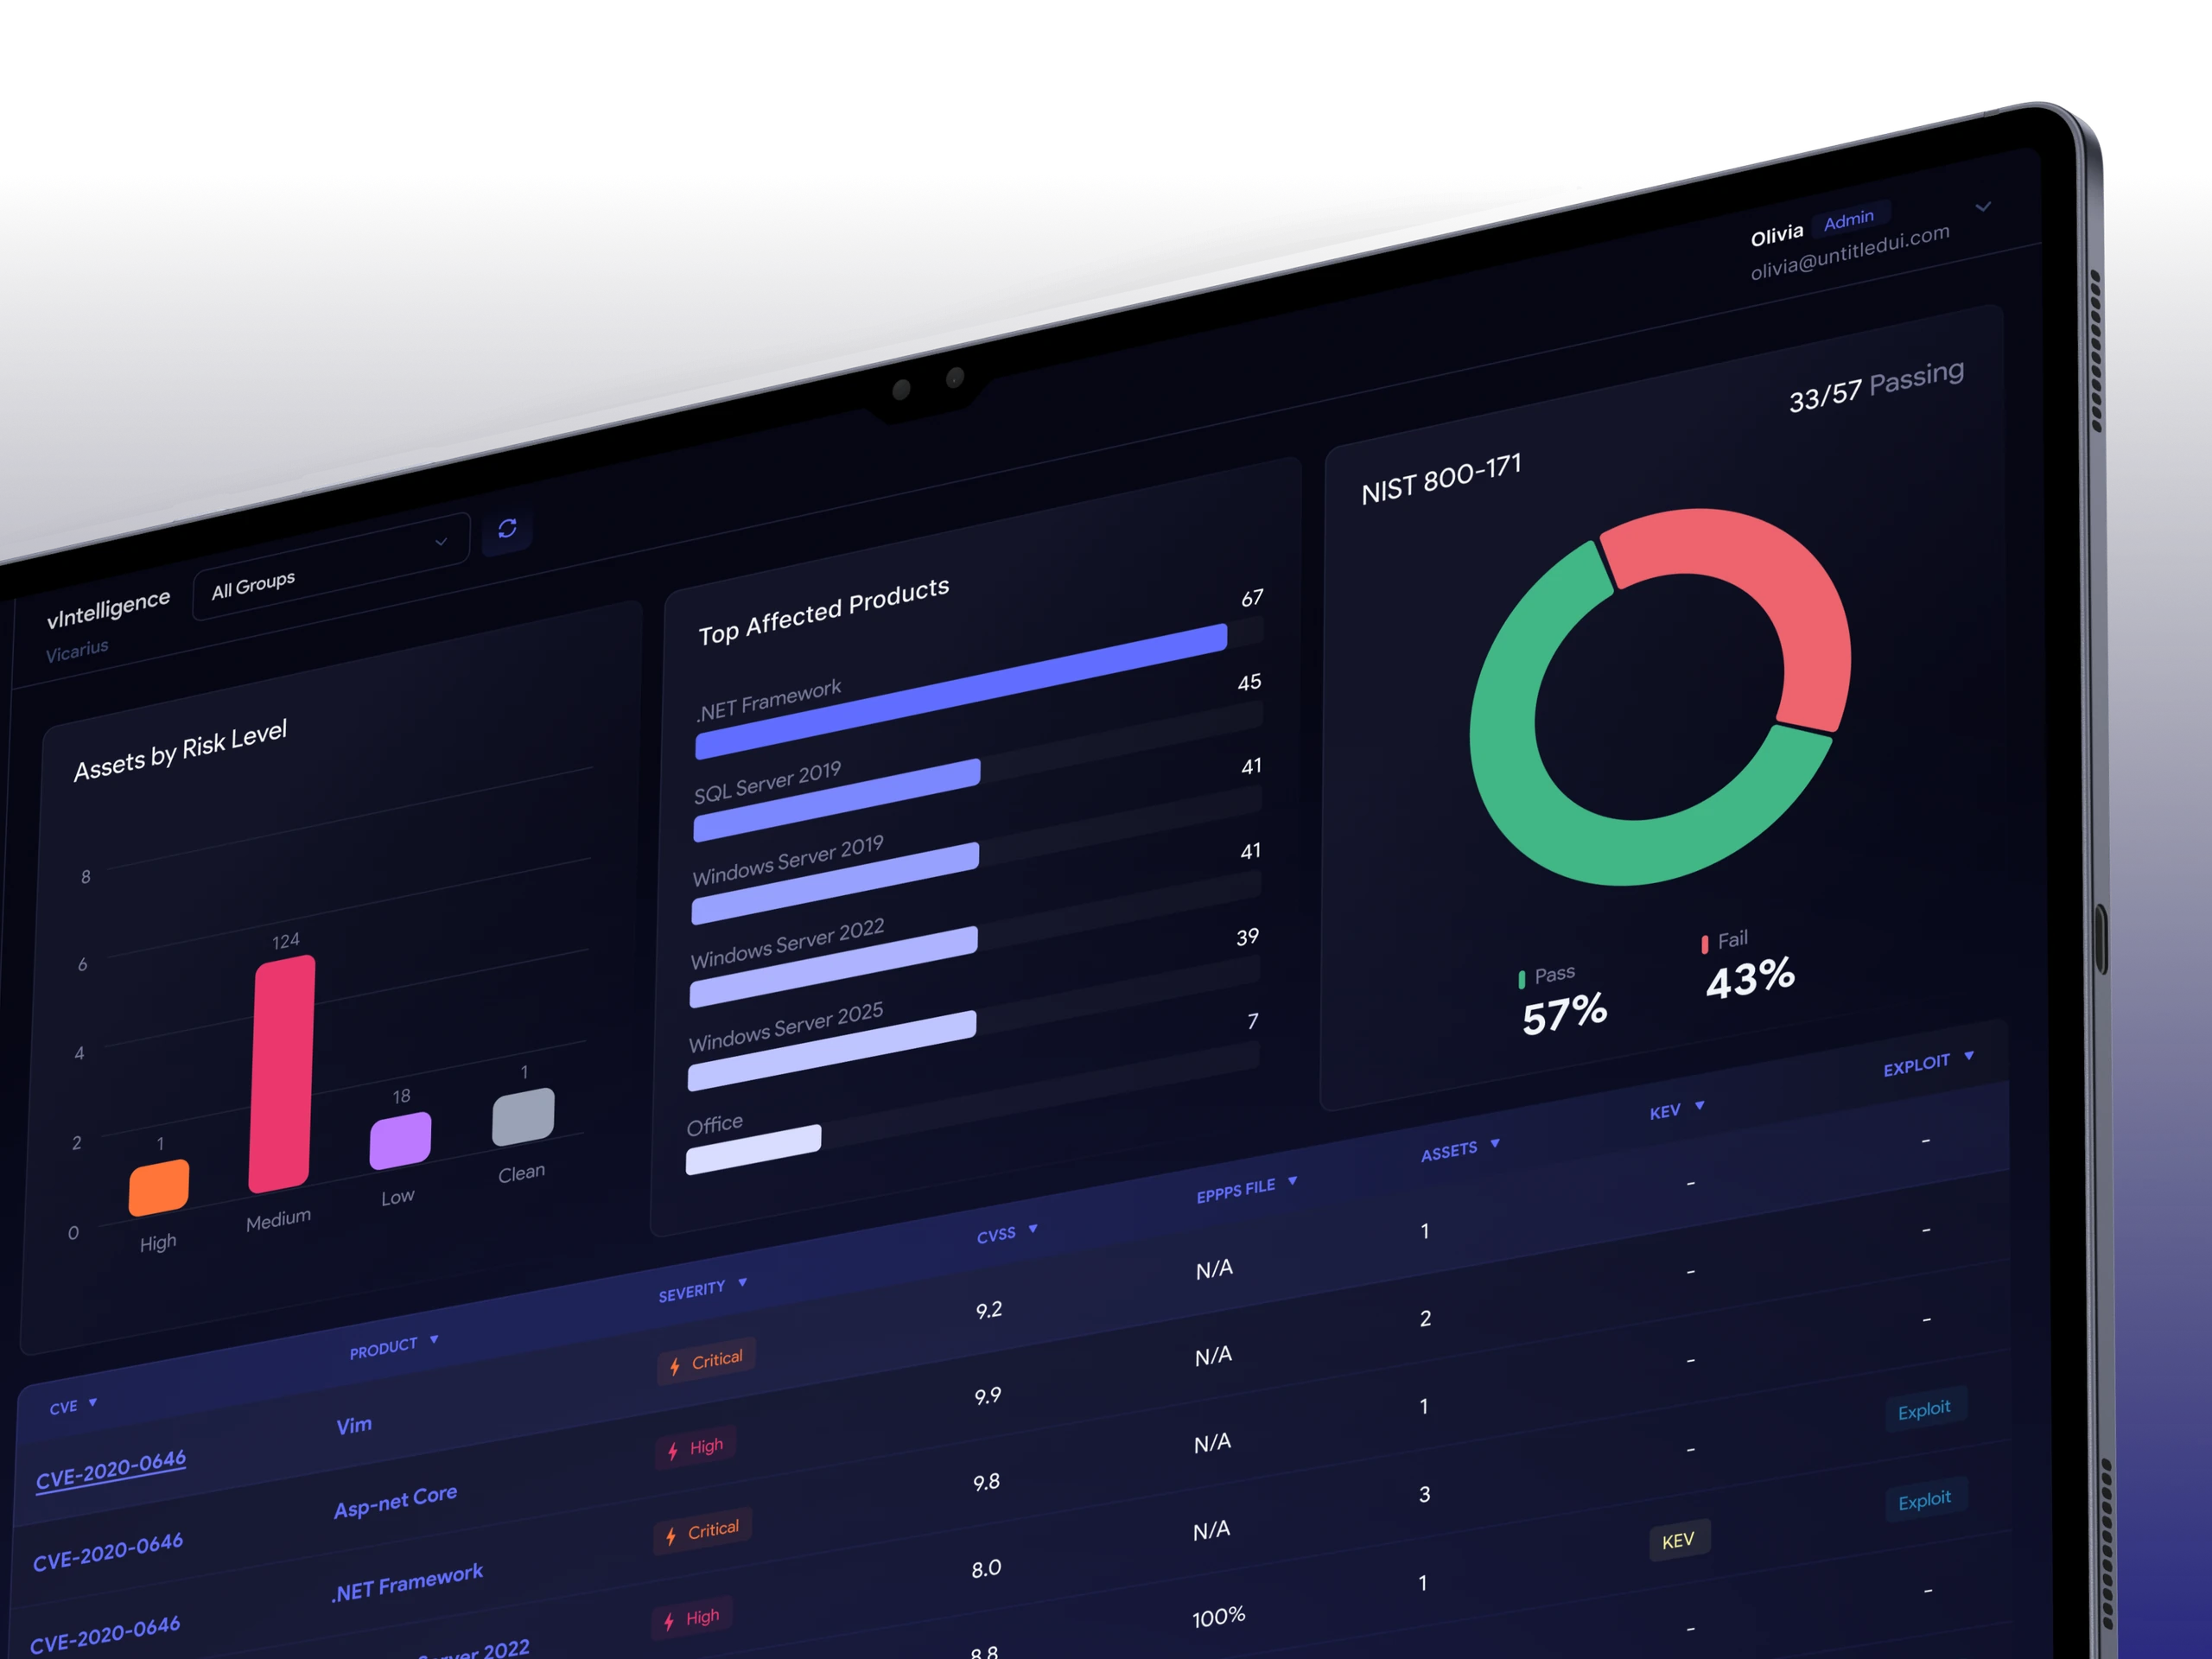
- Vlastný reporting a dashboardy. Analytici môžu skúmať zraniteľnosti, aktíva a informácie o náprave priamo v produkte.
- AI analýza s firemnými dátami. Asistent používa bezpečnostné dáta na vysvetlenie zistení, posúdenie rizika a návrh priorít.
- SQL Workbench. Pokročilí používatelia majú samostatný priestor na dotazy a skúmanie podkladových informácií.
- Opravy po schválení tímom. Navrhnuté akcie sa prepájajú s vRx, kde sa opravy môžu po kontrole vykonať.
- Prehľad o priebehu úloh. Používatelia vidia, čo práve beží, čo je dokončené a čo potrebuje pozornosť.
- Prepojenia s ďalšími bezpečnostnými nástrojmi. Ďalšia fáza prináša spoločný prístup k pripájaniu poskytovateľov a synchronizácii ich dát.
Opravy odporúčané AI zostali pod kontrolou analytikov.
AI pomáha analytikovi riziko preskúmať a navrhnúť riešenie. Odporúčanie však ešte nie je oprava. Preto sme pridali kontrolu, schválenie a sledovanie vykonania. Tím môže návrh posúdiť a potom overiť výsledok.
Tieto kontrolné a schvaľovacie postupy sú dôležitou súčasťou produktu. Rozhranie musí jasne odlíšiť odporúčanie od spustenej akcie a dokončenú úlohu od tej, ktorá zlyhala. Analytici tak vedia, čo sa deje a ako postupovať ďalej.
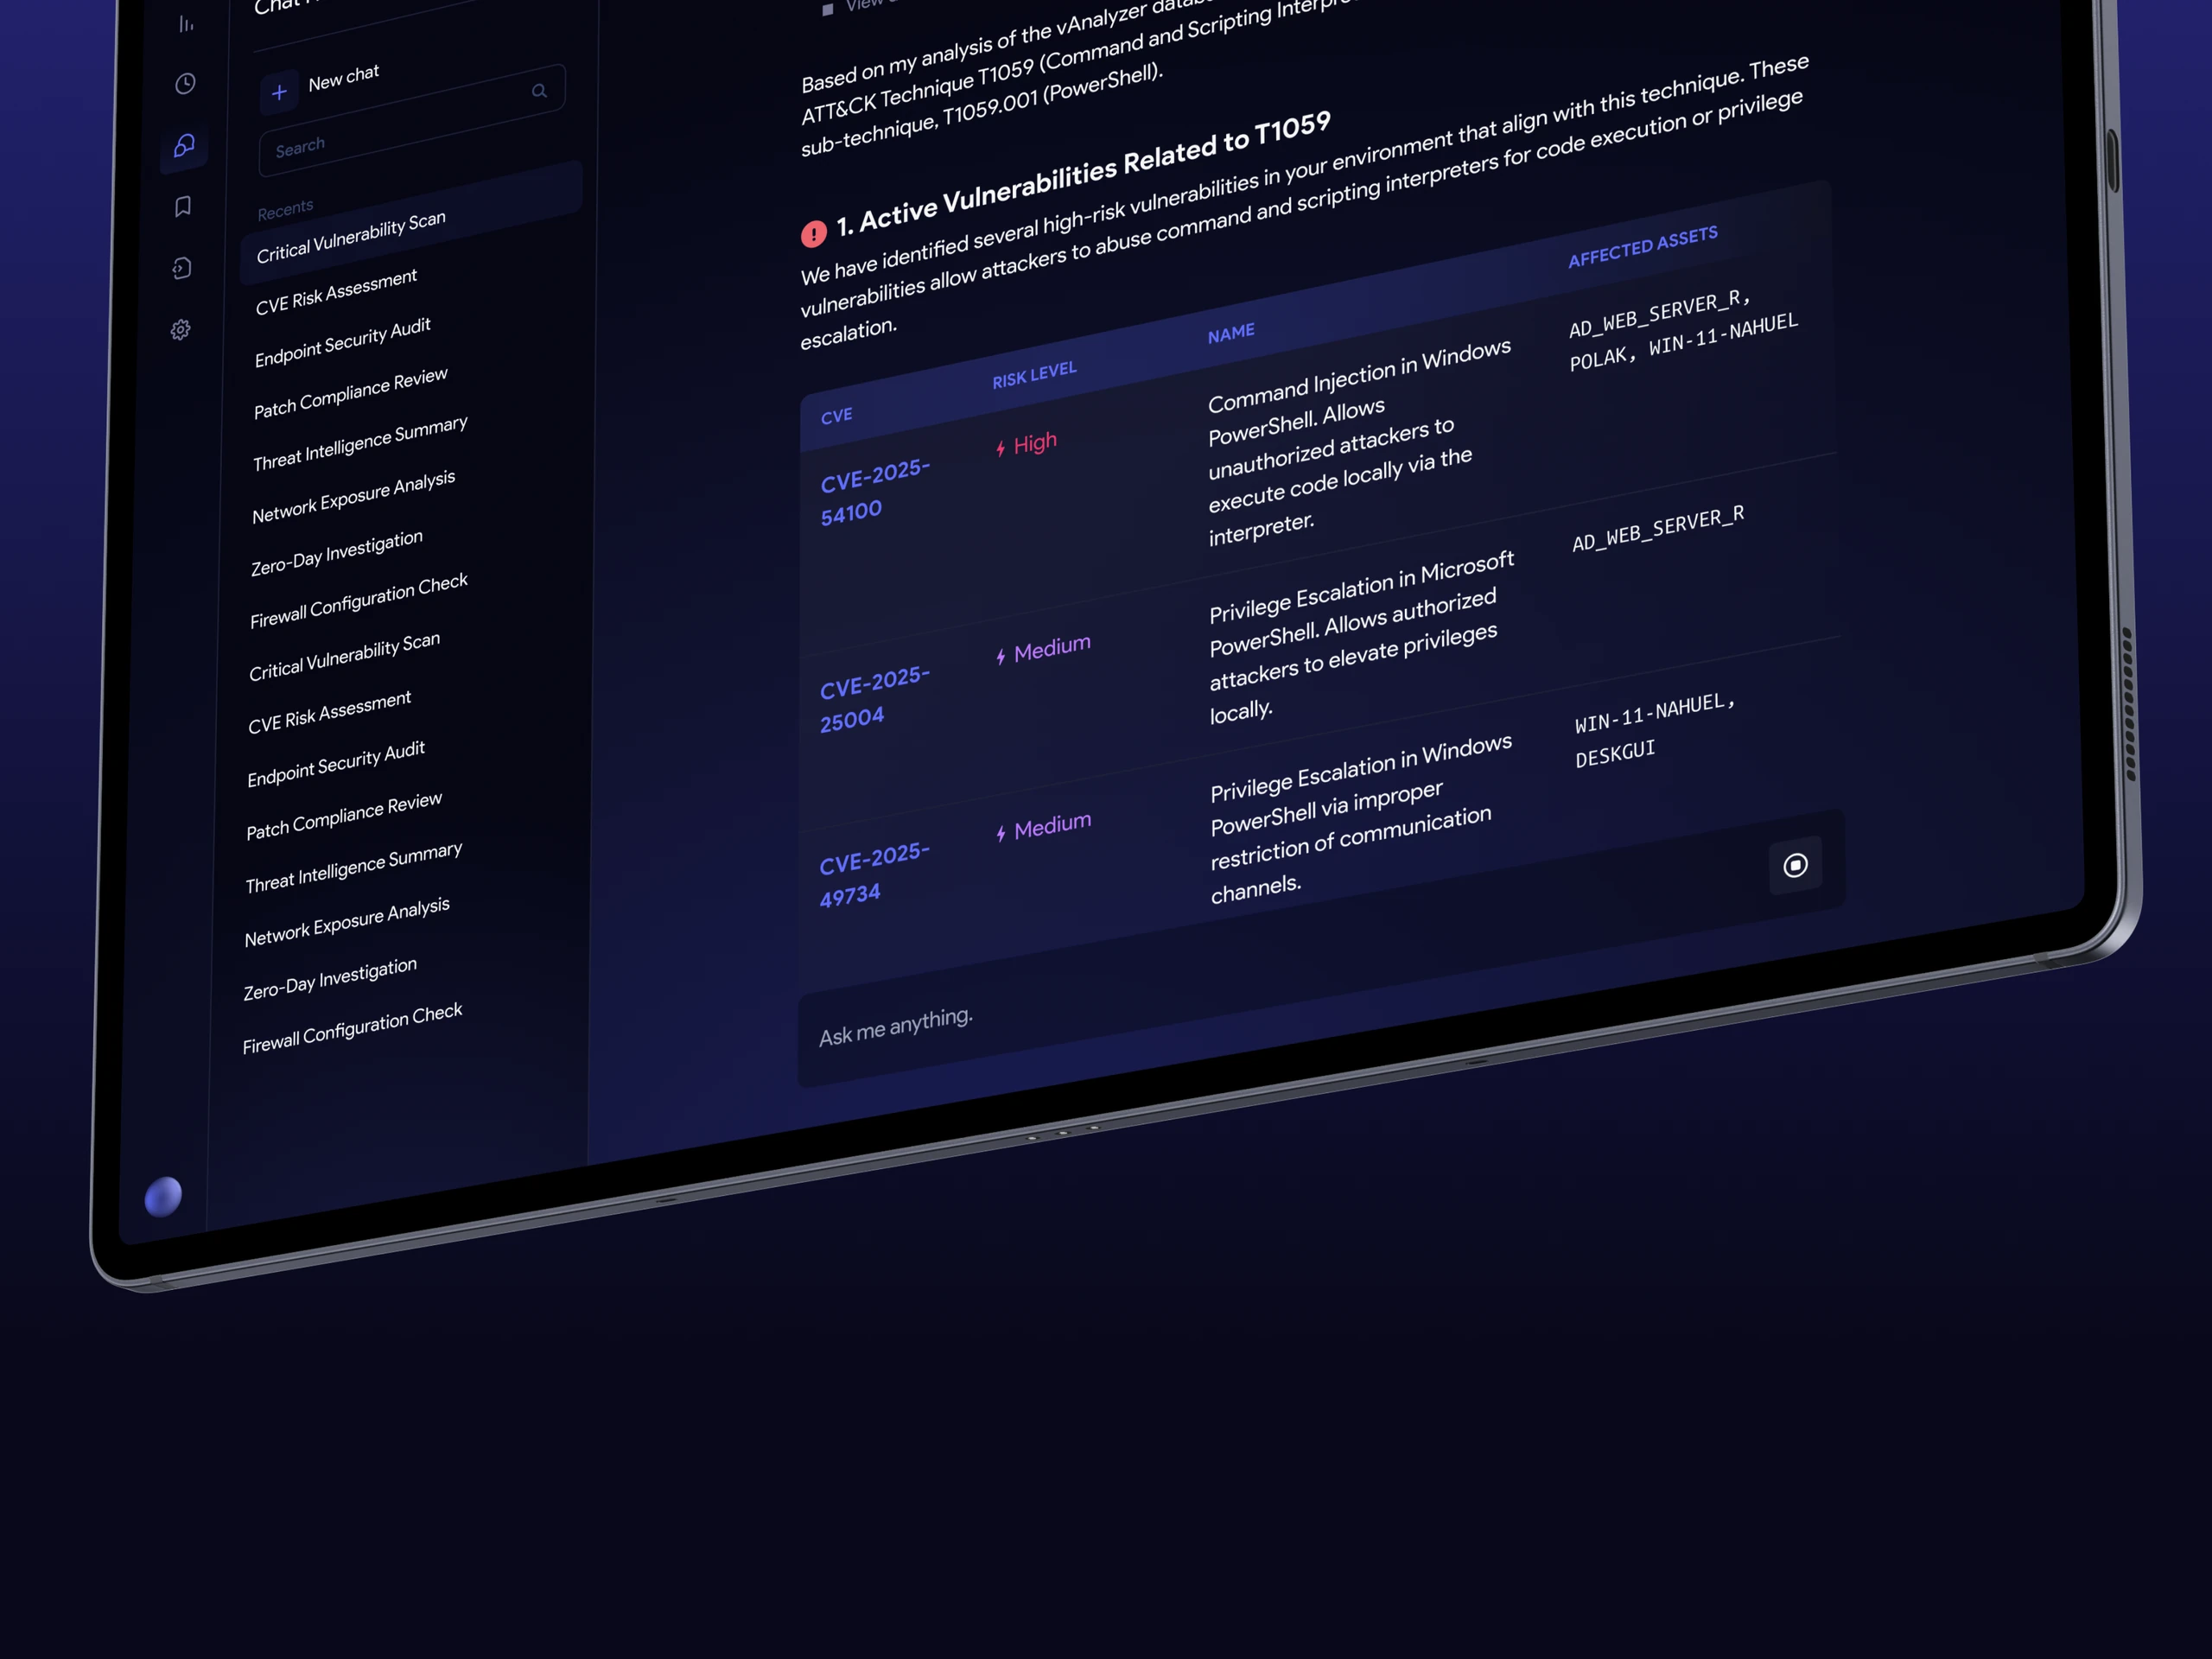
Produkt sme navrhli podľa práce bezpečnostných analytikov.
Úvodný prototyp ukazoval smer, ale neodpovedal na každú otázku o správaní platformy. So špecialistami Vicarius sme prechádzali reálne scenáre a priebežne dokumentovali rozhodnutia.
Začali sme hlavnými reportmi, asistentom, denníkom aktivít, SQL Workbenchom a nastaveniami. Spoločné komponenty a interakčné vzory vytvorili dizajnový systém podporujúci konzistentnú implementáciu nových funkcií. Aplikácia používa Vue a Nuxt pre rozhranie, Node.js a PostgreSQL v pozadí a AI nástroje Googlu pre asistenta.
Dodanie malo tri míľniky: reporting a základ platformy; širšie prevádzkové rozhranie a prvú verziu asistenta; potom prepojenie vyšetrovania s nápravou. Častejšia spätná väzba počas vývoja pomohla vyriešiť rozdielne predstavy skôr, namiesto veľkého balíka zmien na konci.
Pri posudzovaní rizík využívame viac zdrojov.
Práca pokračovala aj po prvej verzii. Ďalšia fáza priniesla prepojenia poskytovateľov a integrácie s Qualys a CrowdStrike spolu so zmenami umožňujúcimi spoločné zobrazenie dôkazov o zraniteľnostiach z viacerých zdrojov.
Vyžadovalo to viac než pridať integračné tlačidlá. Synchronizácia sa musela obnoviť po prerušení, spracúvať zmeny postupne a ukazovať priebeh. Úpravy databázy a dotazov podporili väčšie objemy informácií prichádzajúcich do platformy.
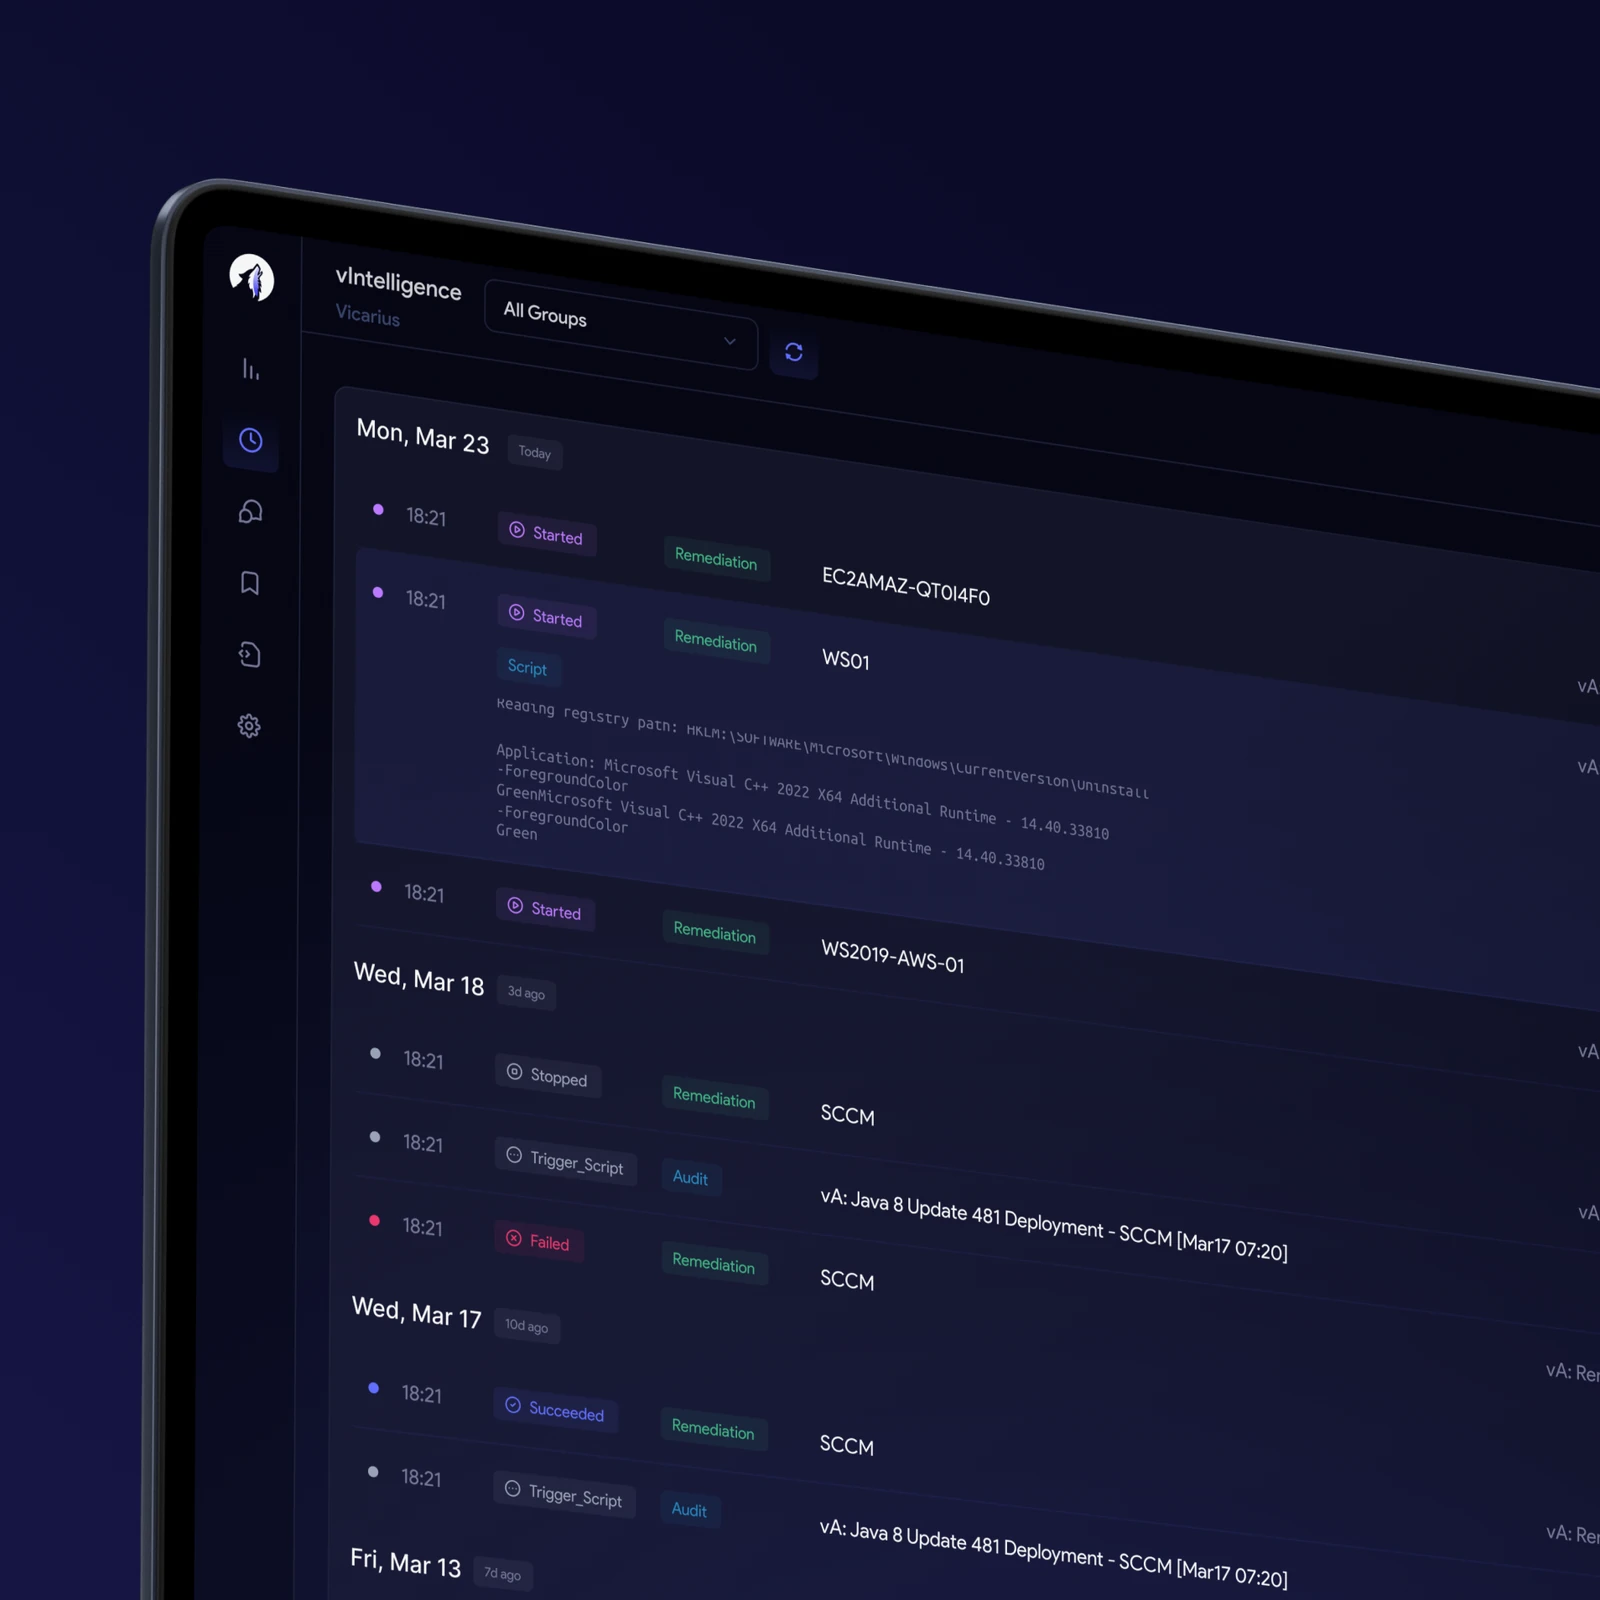
Tieto systémové integrácie dopĺňajú vIntelligence o ďalšie bezpečnostné dáta. Analytici tak môžu pri rozhodovaní porovnať zistenia z viacerých nástrojov.
Prínos Outloudu pre Vicarius spočíval v prepojení odborných znalostí s produktom použiteľným pre analytikov: od reportingu cez analýzu až po schválenú opravu. Pozrite si vizuálnu prípadovú štúdiu vIntelligence a ďalšie ukážky rozhrania.